Vier Stufen regeln, wer was darf. Rechte wirken sofort: Browser-Anmeldung und Tokens werden bei jedem Aufruf gegen den aktuellen Stand des Benutzers geprüft – ein gesperrter Benutzer ist nach spätestens 30 Sekunden überall draußen.
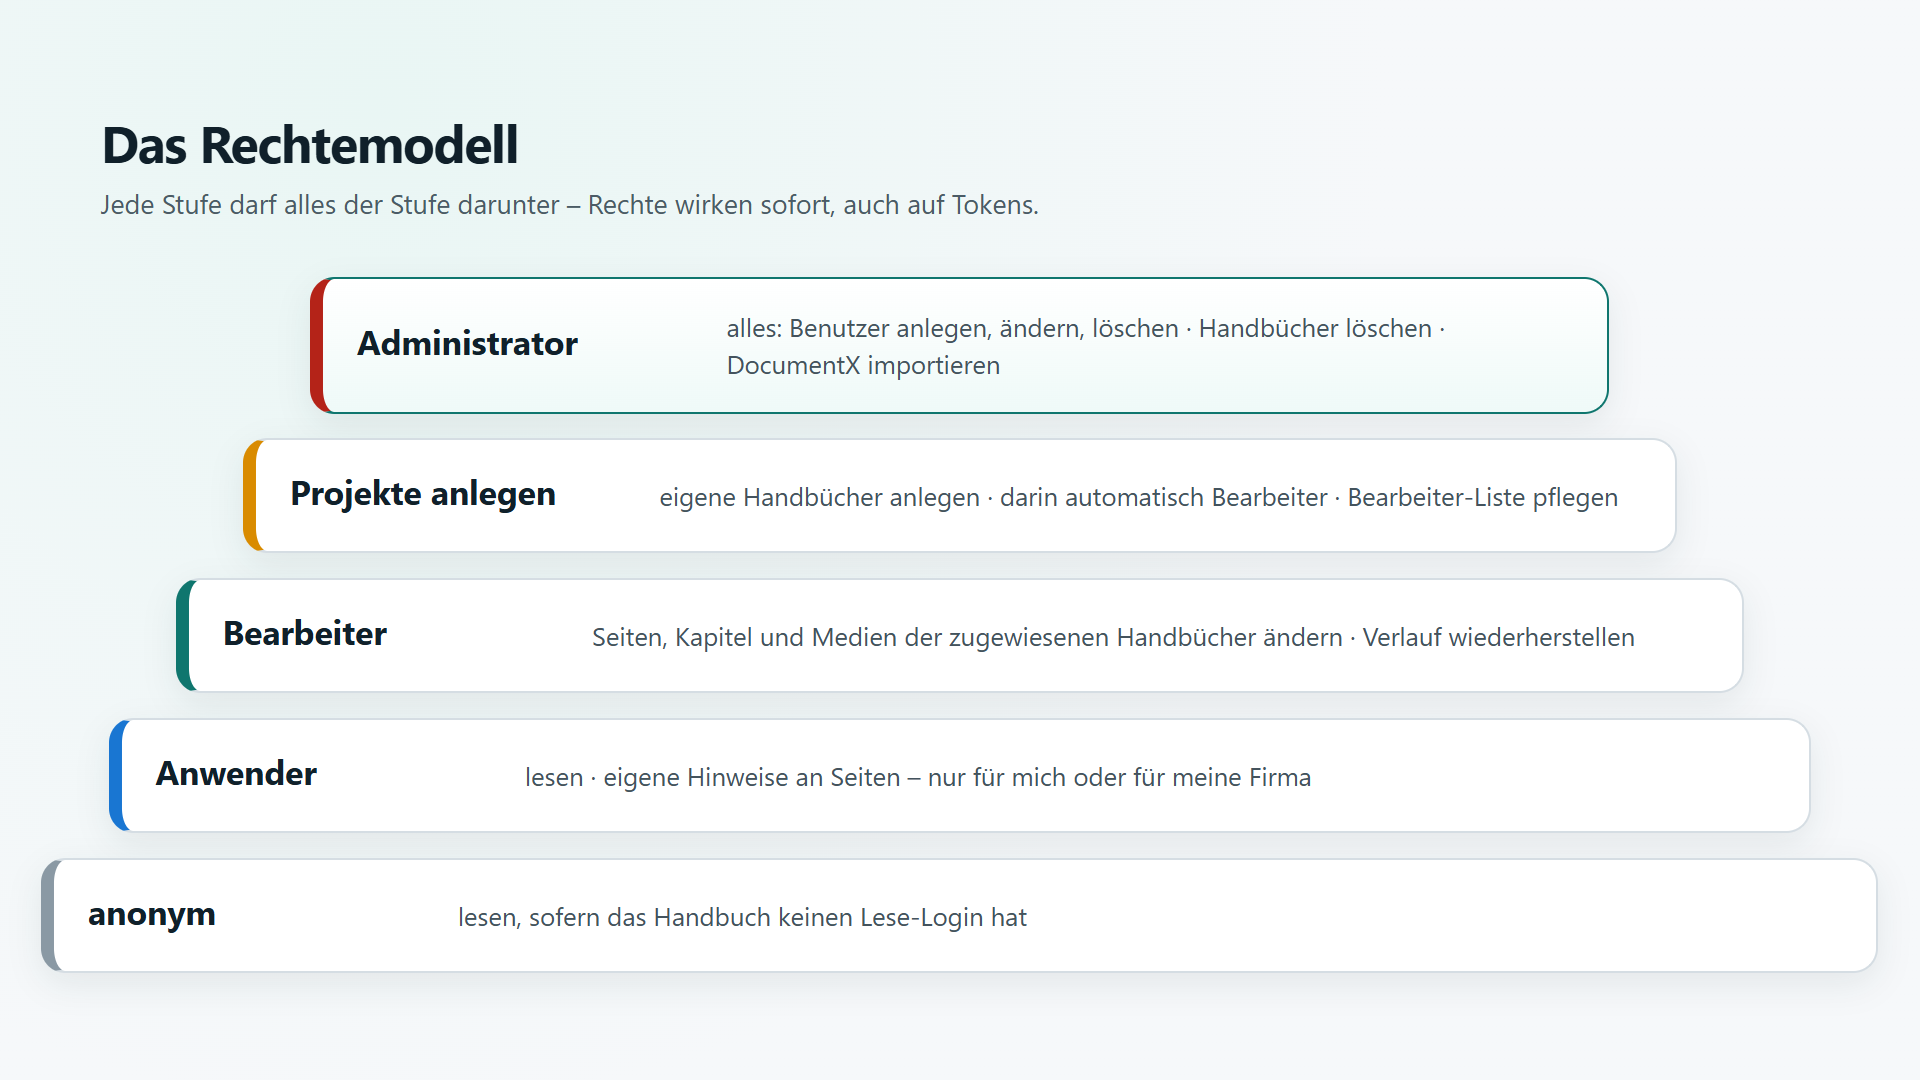
Abb.: Die vier Stufen des Rechtemodells
| Stufe | darf | wird vergeben durch |
|---|---|---|
| Administrator | alles – Benutzer anlegen/ändern/löschen, Handbücher löschen, DocumentX importieren | Häkchen in der Benutzerverwaltung; zusätzlich der Admin aus appsettings.json |
| Projekte anlegen | eigene Handbücher anlegen; darin automatisch ändern und die Bearbeiter-Liste pflegen | Administrator |
| Bearbeiter | ändern in den Handbüchern, in deren Bearbeiter-Liste er steht | Administrator oder Anleger des Handbuchs |
| Anwender | lesen und eigene Hinweise an Seiten hinterlegen | Selbstregistrierung |
| anonym | lesen, sofern das Handbuch keinen Lese-Login hat | – |
Dasselbe Modell gilt für alle Zugänge: Browser, REST-API, MCP und BBSnap. Ein Token hat nie mehr Rechte als sein Benutzer.